10 月
快速連結
2026 年 10 月,知名 WordPress 備份外掛 UpdraftPlus 的開發團隊 TeamUpdraft 公布重大資安事件,確認官方網站遭到未授權存取,可能影響 UpdraftCentral 雲端管理服務的連線金鑰。
與一般外掛程式漏洞不同,這次事件最值得注意的是:攻擊者可能利用外洩的合法連線金鑰,讓 WordPress 將惡意遠端指令誤認為受信任的管理操作。
根據 Wordfence 發布的安全公告,已有實際案例顯示,攻擊者透過 UpdraftCentral 遠端管理功能,上傳、啟用及刪除惡意 WordPress 外掛。
如果你的網站近期發生不明管理員帳號、異常 PHP 檔案、外掛自動增加、可疑登入,或 Wordfence 持續通報惡意程式,都應該立即檢查。
UpdraftCentral 資安事件發生了什麼事?
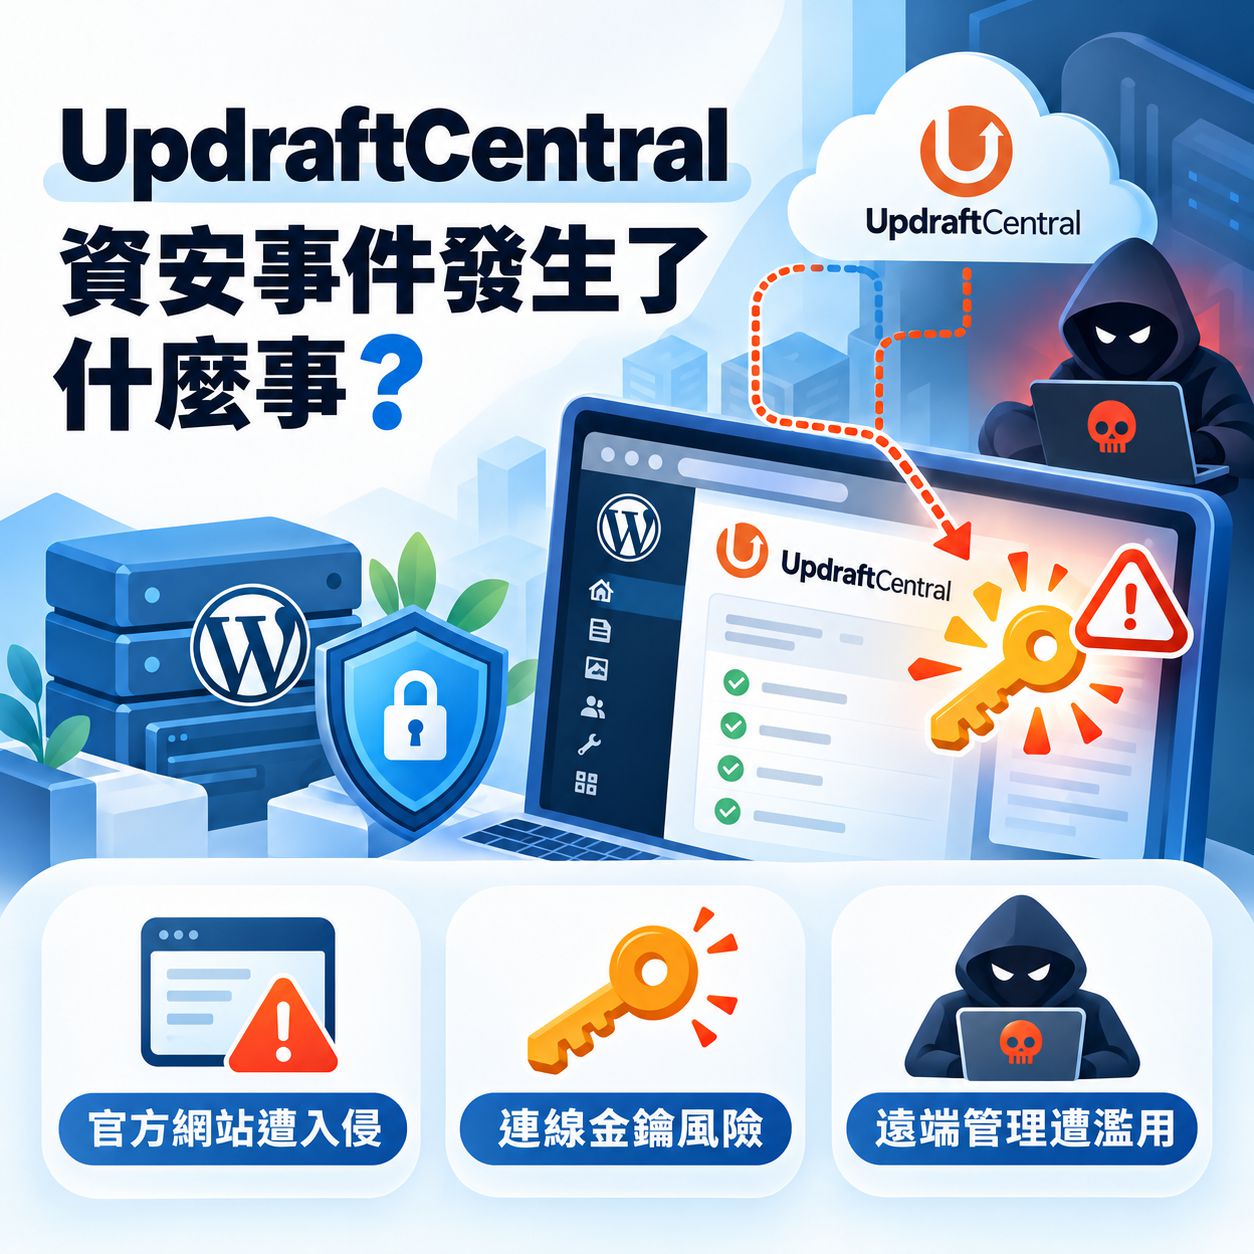
TeamUpdraft 於 2026 年 10 月 19 日公告,團隊在 10 月 17 日至 18 日期間發現官方網站 teamupdraft.com 遭到未授權存取。
官方認為客戶資料庫可能受到存取,涉及的資料包含:
- 用戶姓名、電子郵件、帳單地址與訂單紀錄。
- 經雜湊處理的帳戶密碼及雙重驗證設定。
- UpdraftCentral、UpdraftVault、UpdraftClone 的連線金鑰。
官方表示,UpdraftPlus 外掛本身及提供下載的程式套件並未受到此次事件影響。
不過,使用雲端 UpdraftCentral 管理 WordPress 網站的使用者,必須特別注意連線金鑰可能遭到濫用的風險。
為什麼連線金鑰外洩這麼危險?
UpdraftCentral 是一套可以集中管理多個 WordPress 網站的服務,包括外掛安裝、網站更新、備份及部分使用者管理功能。
網站與 UpdraftCentral 建立連線後,雙方會透過金鑰驗證遠端管理指令。
當攻擊者掌握有效金鑰,就可能發送通過正常驗證的請求。
Wordfence 指出,公開分析的攻擊曾使用 plugin.upload_plugin 指令安裝惡意外掛。若建立連線的 WordPress 使用者具備安裝及啟用外掛的權限,攻擊者就可能藉此在網站執行惡意 PHP 程式。
值得注意的是,這不等於所有使用 UpdraftPlus 的網站都有問題。
主要風險對象是曾連接 TeamUpdraft 雲端 UpdraftCentral,且受影響的舊連線金鑰仍有效的網站。單純安裝免費UpdraftPlus,不一定有建立過這種連線。
官方也指出,自行架設的 UpdraftCentral 不受這次 teamupdraft.com 事件直接影響。
UpdraftPlus 官方已推出的修補措施
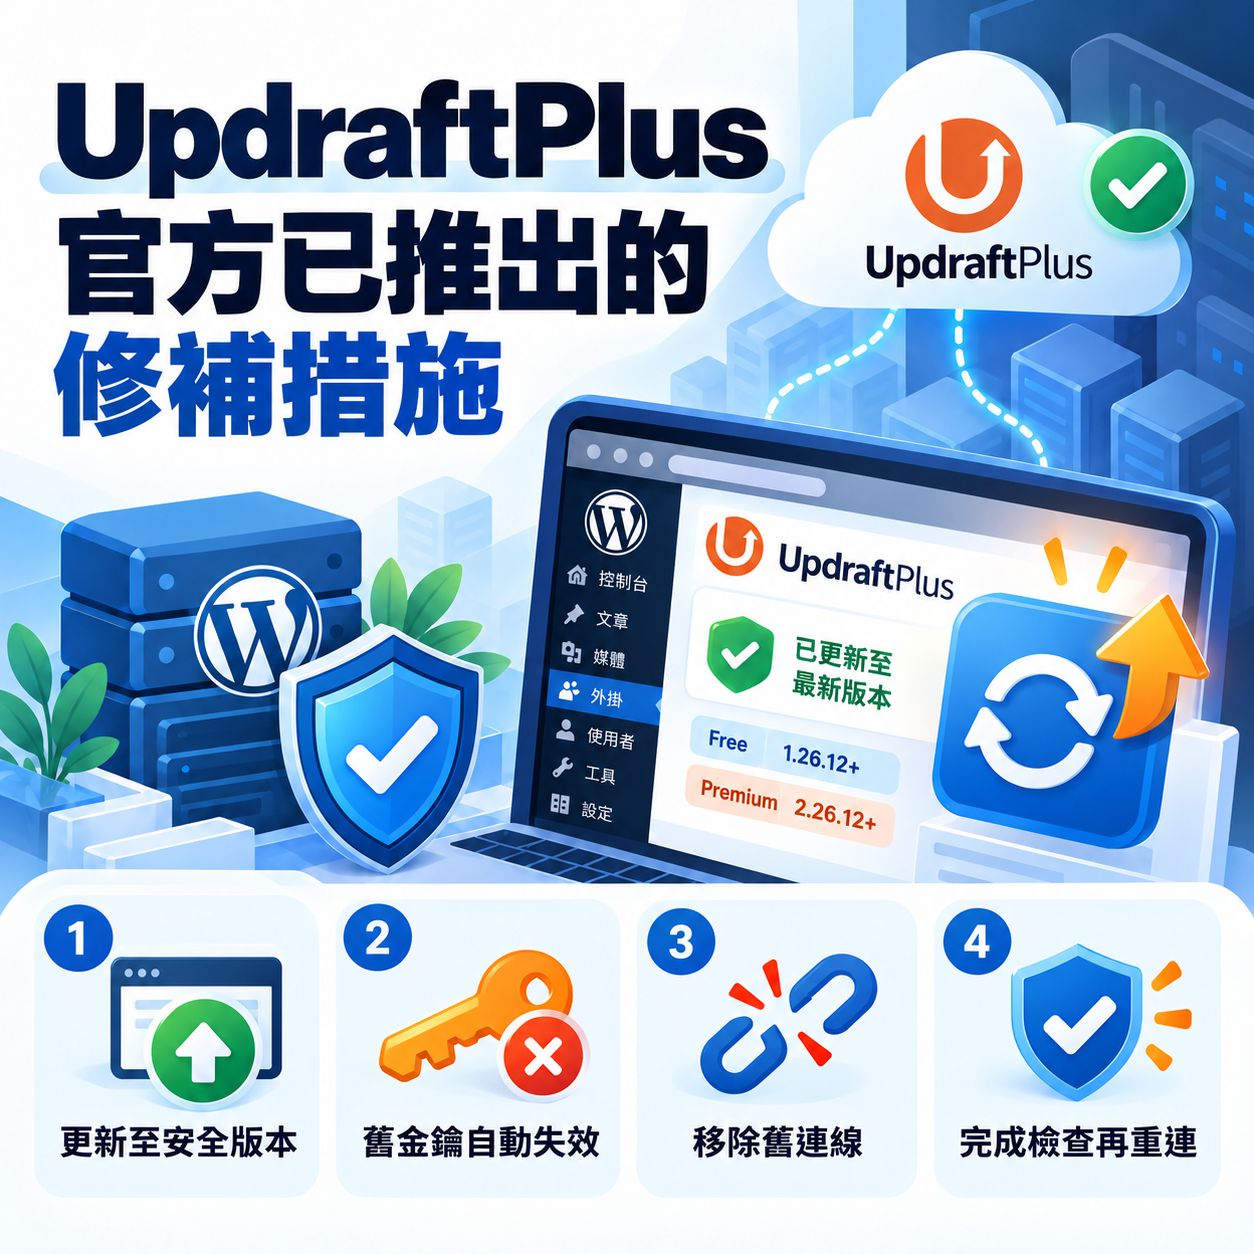
TeamUpdraft 已推出以下版本:
| 外掛版本 | 建議修補版本 |
|---|---|
| UpdraftPlus Free | 1.26.12 或更新版本 |
| UpdraftPlus Premium | 2.26.12 或更新版本 |
這些版本會自動中斷 2026 年 10 月 18 日英國夏令時間 22:00 前建立的舊 UpdraftCentral 連線,以使舊金鑰停止運作。
若曾連接雲端 UpdraftCentral,建議採取以下步驟:
- 直接登入自己的 WordPress 後台,不要透過 UpdraftCentral 進行處置。
- 更新 UpdraftPlus 至安全版本。
- 前往「設定 → UpdraftPlus → 進階工具 → UpdraftCentral」,確認並移除舊連線金鑰。
- 檢查管理員帳號、不明外掛及 Must-Use Plugins。
- 更換 WordPress 管理員密碼,以及可能受影響的其他憑證。
- 確認網站沒有後門後,再視需求建立新的 UpdraftCentral 連線。
特別提醒:更新外掛與撤銷金鑰只能阻止部分後續攻擊,無法自動清除攻擊者先前植入的惡意程式。
Wordfence 推出緊急防火牆規則
除了 UpdraftPlus 官方更新,Wordfence 也在 2026 年 10 月 19 日宣布發布緊急防護規則。
這次 Wordfence 特別提前開放防護規則給免費版使用者,不需要等待一般免費版的規則發布延遲。
規則主要針對受影響舊版本的 UpdraftCentral UDRPC 遠端管理通道進行阻擋,並非封鎖一般 UpdraftPlus 備份功能。
如何手動更新 Wordfence 防火牆規則?
在 WordPress 後台依序操作:
Wordfence → Firewall → All Firewall Options → Advanced Firewall Options → Rules → Manually Refresh Rules
手動重新整理後,還需要確認防火牆是否正常啟用。
不過要注意,即使 Wordfence 已更新規則,也不能因此認定網站沒有遭到入侵。防火牆無法刪除之前已被植入的後門。
網站排查的實際案例
在這次事件期間,我們針對多個 WordPress 網站,進行多站資安檢查。
排查過程中,曾發現以下類型的可疑狀況:
- 不明的 Code Snippets 程式碼紀錄。
wp-content/mu-plugins中出現非預期的 PHP 檔案。wp-content下部分特殊載入檔案需要進一步驗證。- 上傳資料夾出現使用
.php5、.php7、.phps等副檔名的測試檔案。 - 外部來源嘗試呼叫網站外掛的上傳 API。
- 部分網站存在需要重新評估的帳號存取風險。
這些發現代表主機上曾存在需要處理的入侵跡象,但不能僅憑時間接近,就認定所有檔案或攻擊嘗試都是同一個 UpdraftCentral 事件造成。
其中部分可疑上傳活動發生在官方公布的事件發現時間之前,必須獨立分析其攻擊來源。
實際處理時,我們採取的方式不是直接刪除所有可疑檔案,而是先保留證據、確認功能與權限,再逐步隔離。
透過 SSH 找出可疑 PHP 檔案
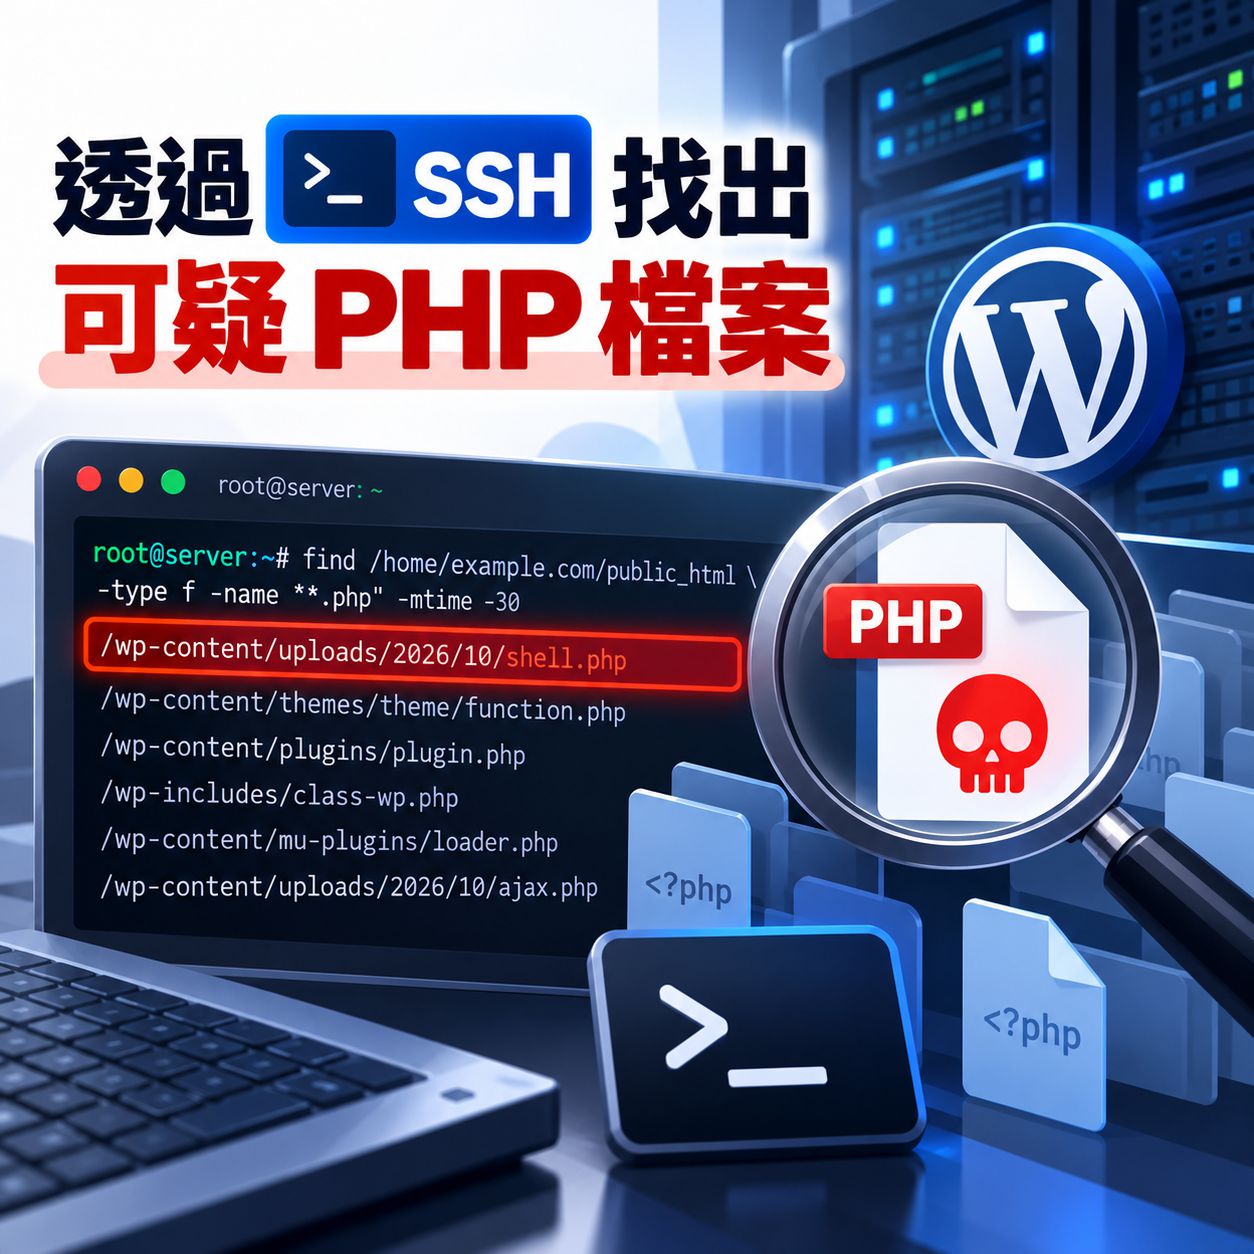
以下操作適合具備 SSH 權限、熟悉 Linux 指令的網站管理員。
一般使用者可透過主機商提供的檔案管理員進行類似檢查。
所有指令都應先在測試環境或確認備份後執行。
1. 檢查 uploads 上傳目錄中的 PHP 檔案
正常情況下,wp-content/uploads 主要用來儲存圖片、文件、影片與附件。
如果裡面突然出現可以執行的 PHP 檔案,就需要特別調查。
SITE="/home/example.com/public_html"

find "$SITE/wp-content/uploads" -type f \
  \( -iname '*.php' \
  -o -iname '*.php[0-9]' \
  -o -iname '*.phtml' \
  -o -iname '*.phar' \
  -o -iname '*.pht' \
  -o -iname '*.phps' \) \
  -print
這個指令只會列出可疑副檔名,不會修改任何檔案。
需留意:PHP 副檔名不等於一定含有惡意程式;某些圖片檔案也可能帶有誤導性的檔名。必須同時檢查實際檔案類型、內容與來源。
2. 搜尋最近被修改的 PHP 檔案
例如要檢查 2026 年 10 月 17 日之後修改的 PHP:
SITE="/home/example.com/public_html"

find "$SITE" -type f -name '*.php' \
  -newermt '2026-10-17' \
  -printf '%TY-%Tm-%Td %TH:%TM %p\n'
這樣能快速找出事件期間的檔案異動。
不過,合法更新也會修改 PHP 檔案,而且攻擊者可能偽造檔案修改時間。因此時間只能作為線索,不能作為唯一判斷依據。
3. 特別檢查 Must-Use Plugins
WordPress 的 Must-Use Plugins 位於:
wp-content/mu-plugins/
這類程式會被 WordPress 自動載入,通常不像一般外掛那樣透過後台開關管理。
可以使用:
SITE="/home/example.com/public_html"

find "$SITE/wp-content/mu-plugins" \
  -type f -name '*.php' -print
逐一核對是否為自己安裝、客製開發或主機商提供的程式。
也應檢查 wp-content/db.php、advanced-cache.php、object-cache.php 等特殊載入檔案,以及不明的外掛及佈景主題目錄。
4. 驗證 WordPress 核心檔案
WP-CLI 提供官方核心檔案校驗功能:
wp core verify-checksums \
  --path=/home/example.com/public_html \
  --allow-root
這可以將網站核心檔案與 WordPress 官方校驗資料比對,找出非預期的修改。
如使用繁體中文版或特殊版本,應確認版本及語系是否一致,避免誤判。
外掛也可以使用:
wp plugin verify-checksums --all \
  --path=/home/example.com/public_html \
  --allow-root
但這項功能主要適用於 WordPress.org 提供校驗資料的外掛。付費外掛、自行開發外掛及第三方來源外掛,可能無法透過相同方式驗證。
檔案校驗正常,也不能排除資料庫型後門、惡意帳號或尚未被列入校驗的檔案。
發現可疑 PHP,正確清除流程是什麼?
建議採取以下順序:
第一步:先保存證據
保留可疑檔案原件或副本、雜湊值、檔案權限、修改時間及相關日誌。
例如:
sha256sum /path/to/suspicious.php
stat /path/to/suspicious.php
不要直接使用不明 PHP 檔案進行測試,也不要透過瀏覽器開啟它。
第二步:確認檔案用途
可以對照:
- WordPress 官方核心程式。
- 外掛開發者提供的原始安裝包。
- 自己的 Git 版本紀錄。
- 可信任的乾淨備份。
若無法確認檔案是否合法,先不要刪除。
第三步:隔離已確認的惡意檔案
將已判定為惡意的檔案或外掛隔離到網站公開目錄之外,並確保隔離資料不能透過網站執行。
建議使用僅限管理員存取的目錄保存鑑識副本,同時記錄隔離時間與原始路徑。
如果惡意外掛仍在執行,應先規劃停用或隔離的順序,避免攻擊者利用仍有效的遠端存取權限再次寫入。
第四步:檢查資料庫與管理員帳號
這次不能只檢查 PHP 實體檔案。
還應確認:
- WordPress 使用者及實際權限。
- 未授權的管理員及應用程式密碼。
- Code Snippets 或類似程式碼管理外掛。
- 不明的 WordPress options 設定。
- 可疑 WP-Cron 排程。
- 主機系統層級的 Cron 排程。
特別是具有隱藏管理員、修改權限或執行任意 PHP 能力的程式,可能不會出現在一般檔案掃描結果中。
第五步:更換可能外洩的密碼及金鑰
包括 WordPress 管理員、資料庫、主機管理平台、SFTP/SSH、遠端備份、外部API與金流服務憑證。
應先確認後門已移除或已被有效隔離,再將新憑證部署到可信任的環境,避免剛更換就再次外洩。
對於無法確認完整性的網站,優先考慮從入侵發生前、已驗證乾淨的備份還原網站及資料庫,再重新安裝可信任來源的程式。
如何建立自動監控,防止惡意程式再次出現
清除惡意程式只是第一步。
很多 WordPress 網站被入侵後,管理員刪除了後門,幾天後卻又發現相同檔案重新出現。
這通常代表仍有其他惡意程序、排程、憑證或存取途徑沒有排除。
因此建議建立持續性的檔案完整性監控。
方法一:利用 Wordfence 監控檔案變更
Wordfence 可以檢查惡意程式、部分檔案異動、已知漏洞及其他安全異常。
對於已經疑似遭入侵的網站,可使用較高敏感度的掃描模式,並仔細審核掃描結果。
但 Wordfence 無法保證偵測所有客製化後門,誤判也可能發生,不應直接自動刪除所有掃描命中的檔案。
方法二:建立 PHP 檔案清單,比對是否新增不明程式
對於一台主機管理多個 WordPress 網站的情況,可以透過 Linux 指令定期列出所有網站的 PHP 檔案。
先建立清單:
mkdir -p /root/wp-php-monitor
chmod 700 /root/wp-php-monitor

for SITE in /home/*/public_html; do
    [ -f "$SITE/wp-config.php" ] || continue

    find "$SITE/wp-content" \
        -type f -name '*.php' -print
done | LC_ALL=C sort -u \
> /root/wp-php-monitor/baseline.txt
請在完成惡意程式清除與檔案審核後,才將這份清單視為可信任的基準。
之後再次執行相同搜尋,將結果儲存成 current.txt,使用:
comm -13 \
  /root/wp-php-monitor/baseline.txt \
  /root/wp-php-monitor/current.txt
就能列出基準建立後新增的 PHP 檔案。
這種方式很適合搭配 Cron 定期執行,並將新增檔案清單寄送給管理員。
但它只能發現新的檔案路徑。對於原有檔案內容被竄改的情況,還需要搭配 SHA-256 檔案雜湊比對及其他檔案異動紀錄。
方法三:使用 Linux Cron 定期執行安全監控
對於專用或 VPS 主機,可以建立固定排程:
0 * * * * /usr/bin/python3 /opt/wp-security-monitor/monitor.py
這是每小時執行一次監控程式的範例,前提是該 Python 程式已經由管理員自行建立、完成測試且具備日誌與錯誤處理功能。
監控程式可以檢查新檔案、異常修改及其他安全事件,並發送電子郵件通知。
建議郵件主旨加入主機識別,例如:
[WP SECURITY ALERT] [server01] Suspicious website file changes
這樣管理多台主機時,收到通知就可以立即確認來源。
方法四:搭配主機與網路層級監控
除了 WordPress 外掛,還可以採用:
- Linux
auditd:追蹤重要檔案與目錄的存取及修改事件。 - Cloudflare WAF:阻擋可疑網站請求。
- OpenLiteSpeed / Nginx / Apache 日誌:調查惡意存取來源。
- 集中式日誌:保留多站的安全紀錄,避免網站遭入侵後日誌一起被刪除。
- 離站備份:確保網站受感染時,仍有可信任的還原來源。
對於電商或營運網站,還應特別防止 uploads 等檔案上傳目錄執行 PHP,並依照實際使用的網頁伺服器進行設定與測試。
最佳做法是讓 WordPress、主機及網路層的監控互相補強,而不是只依賴單一外掛。
WordPress 網站中毒後的緊急處理檢查表
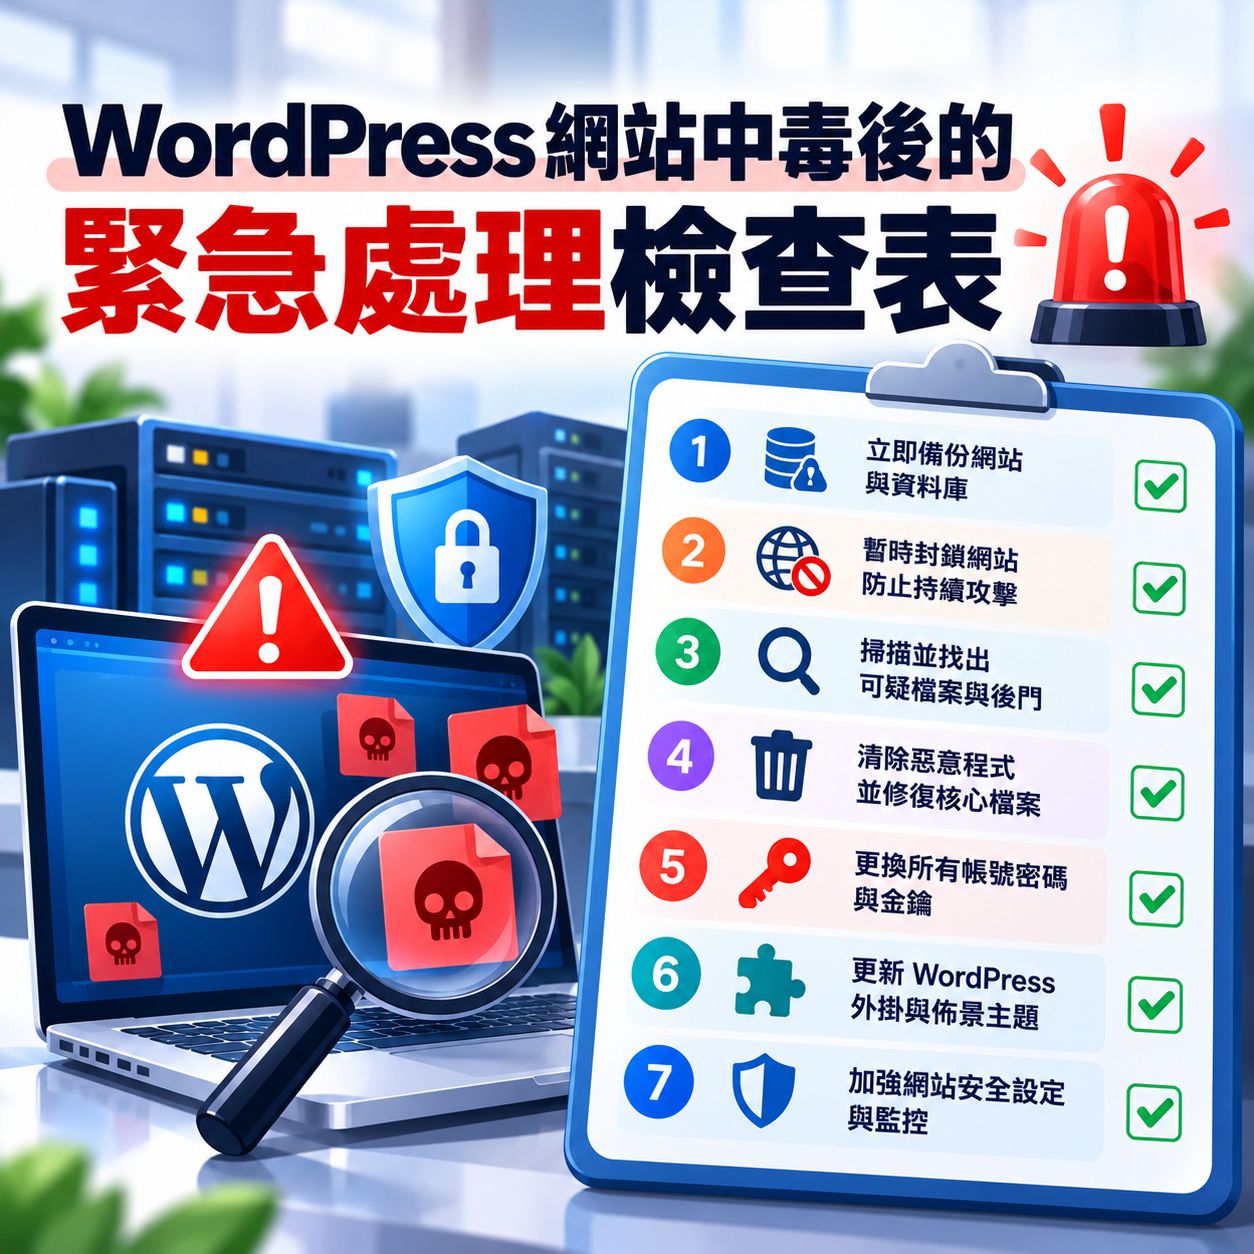
- 必要時暫停高風險操作,防止持續入侵。
- 保留網站、資料庫、可疑檔案及存取日誌。
- 確認 UpdraftCentral 是否曾連線,以及舊金鑰是否已撤銷。
- 更新 UpdraftPlus 至修補版本。
- 更新 Wordfence 防火牆規則。
- 檢查惡意外掛、MU Plugins、uploads 及 PHP 後門。
- 檢查 WordPress 帳號、權限、資料庫設定與排程。
- 清除或隔離確認為惡意的檔案。
- 輪換可能暴露的帳號密碼、API 金鑰及其他憑證。
- 建立檔案異動監控與安全通知。
- 驗證網站登入、結帳、付款、郵件及備份功能。
- 持續觀察是否出現新的異常檔案或不明存取。
常見問題 FAQ
Q1:所有安裝 UpdraftPlus 的 WordPress 網站都會被入侵嗎?
不會。這次主要涉及 TeamUpdraft 雲端 UpdraftCentral 連線金鑰的安全風險。只安裝 UpdraftPlus、沒有建立受影響雲端連線的網站,並不因此直接暴露在相同的金鑰濫用風險下。
Q2:更新 UpdraftPlus 後,惡意程式會自動刪除嗎?
不會。安全更新能協助撤銷舊連線並降低後續風險,但已植入的惡意程式、帳號及排程,仍需另外檢查與清除。
Q3:Wordfence 免費版可以防護這次攻擊嗎?
Wordfence 已特別提前向免費版發布這次事件的緊急防火牆規則。
應確認規則成功更新、WAF 正常啟用,但不能將其視為已遭入侵網站的清除工具。
Q4:WordPress 的 uploads 裡出現 PHP 檔案,就代表中毒嗎?
不一定,但需要特別調查。應確認實際內容、產生時間、來源與程式用途,不能只靠副檔名決定是否刪除。
Q5:網站掃描沒有病毒,為什麼還需要持續監控?
因為掃描工具不一定能發現未知後門、資料庫惡意程式或已外洩的存取憑證。透過持續監控,可以在異常檔案重新出現時及早發現。
網站安全不只是清除惡意程式,而是阻止再次入侵
2026 年 UpdraftCentral 資安事件提醒我們,WordPress 安全不只有外掛是否存在已知漏洞的問題。
即使網站程式保持更新,只要受信任的第三方連線金鑰遭到濫用,網站仍可能面臨入侵風險。
這次多站主機的實際處理經驗,也讓我們更加重視幾項原則:先阻斷攻擊途徑、保存證據、驗證檔案與資料庫、撤換憑證,最後建立長期監控。
如果網站已經出現惡意程式或不明管理員,不建議只刪除幾個檔案就恢復營運。需要同時檢查網站、資料庫、主機及外部服務,才能降低再次入侵的可能。
對於不熟悉 SSH、Linux 或 WordPress 核心架構的管理員,建議委託具備實際網站維運及資安事件處理經驗的人員協助,避免在清除過程中誤刪網站的重要程式與資料。
提醒:本文為截至 2026 年 10 月 20 日的技術整理。官方仍可能更新事件調查結果與修補措施,請以最新官方公告為準。